Обов'язки щодо звітування про інциденти кібербезпеки в Нідерландах регулюються Законом про кібербезпеку ( Cyberbeveiligingswet , Cbw), який набрав чинності 15 серпня 2026 року та замінив Закон про безпеку мереж та інформаційних систем ( Wet beveiliging netwerk-en informatiesystemen , Wbni). Організації, на які поширюється дія Закону, повинні повідомити про значний інцидент протягом 24 годин після виявлення, надіслати повніше повідомлення протягом 72 годин та подати остаточний звіт протягом одного місяця. Звіти проходять через портал Національного центру кібербезпеки (NCSC), який передає їх відповідному CSIRT та компетентному керівнику.
Закон про кібербезпеку (CBW) імплементує Директиву NIS2 та з'явився разом із Законом про стійкість критично важливих об'єктів ( Wet weerbaarheid kritieke entiteiten , Wwke), який імплементує Директиву CER та накладає зобов'язання щодо фізичної стійкості та звітності на приблизно п'ятьсот організацій, визначених як критично важливі об'єкти. Наш ширший посібник з NIS2 та Закону Нідерландів про кібербезпеку повністю охоплює обов'язок дбайливості; у цій статті викладено, хто підпадає під режим звітності, коли інцидент перетинає поріг, які звіти потрібно подати та який орган влади їх отримує та як цей обов'язок взаємодіє із зобов'язаннями щодо повідомлення, які ви, можливо, вже маєте згідно з GDPR або DORA.
На які організації поширюється обов'язок звітності
Загальні положення про цінні речі (CBW) застосовуються до основних та важливих суб'єктів господарювання у вісімнадцяти секторах. До основних суб'єктів господарювання належать енергетика, транспорт, банківська справа, інфраструктура фінансового ринку, охорона здоров'я, питна вода, стічні води, цифрова інфраструктура, управління послугами ІКТ, державне управління та космос. Важливі суб'єкти господарювання охоплюють поштові та кур'єрські послуги, управління відходами, виробництво хімічних речовин та продуктів харчування, виробництво медичних виробів, комп'ютерів та транспортних засобів, цифрових постачальників, таких як онлайн-майданчики, пошукові системи та соціальні платформи, а також дослідницькі організації.

Розмір зазвичай визначає класифікацію в межах сектора. Великі організації в життєво важливому секторі є життєво важливими організаціями, середні організації – важливими організаціями, а організації нижче порогу середнього розміру зазвичай не підпадають під дію Закону. Це правило розміру має винятки: постачальники послуг DNS, реєстри доменів верхнього рівня, постачальники довірчих послуг, постачальники публічних мереж та послуг електронного зв'язку та частини державного управління підпадають під дію Закону незалежно від розміру, як і організації, які є єдиним постачальником послуги, критично важливої для суспільства, або порушення роботи яких матиме значний вплив. Те, чи є ви життєво важливою чи важливою організацією, не змінює терміни звітності; це змінює інтенсивність нагляду та граничний розмір штрафу.
Реєстрація відбувається перед звітністю
Організація, що підпадає під дію Cbw, повинна зареєструватися в національному реєстрі організацій, який веде NCSC, вказавши, серед іншого, свій сектор, контактні дані для інцидентів та імена інтернет-доменів, за які вона відповідає. Реєстрація не є формальністю, яка може чекати на перший інцидент: реєстр – це спосіб, яким CSIRT та керівник знають, хто ви, а звітування через портал передбачає, що ви в ньому є. Зміни до зареєстрованих даних мають бути передані.
Поряд із реєстрацією, Закон покладає обов'язок дбайливості. Суб'єкти господарювання повинні вживати відповідних та пропорційних технічних, операційних та організаційних заходів проти ризиків для своїх мережевих та інформаційних систем, що детальніше описано в Декреті про кібербезпеку ( Cyberbeveiligingsbesluit ) та в міністерських правилах. Закон також покладає відповідальність на перше місце: керівний орган затверджує заходи з управління ризиками, несе відповідальність за дотримання вимог та повинен проходити навчання з питань ризиків кібербезпеки. Ця відповідальність є однією з практичних відмінностей від старого Закону про кібербезпеку (Wbni), і це питання управління, а не питання ІТ. Вона розташована поряд з кримінально-правовою стороною кібербезпеки, з якої відправною точкою є наша примітка щодо Закону про кіберзлочинність III . Наш огляд систем дотримання вимог, з якими має враховуватися голландський бізнес, розглядає це в контексті.
Коли інцидент стає предметом повідомлення
Тригером є суттєвий інцидент, а не будь-який інцидент. Інцидент вважається суттєвим, якщо він спричиняє або може спричинити серйозні порушення роботи послуг або фінансові втрати для відповідної організації, або якщо він вплинув або може вплинути на інших фізичних чи юридичних осіб, завдавши значної матеріальної чи нематеріальної шкоди. Відлік часу починається з моменту виявлення, а не з моменту завершення розслідування, тому перше рішення має бути прийняте на основі неповної інформації.

Оскільки законодавчий критерій є відкритим, його заповнюють специфічні для сектора порогові значення та рекомендації. При оцінці значущості важливими питаннями є те, як довго послуга була недоступна та для скількох одержувачів, чи було здійснено доступ до даних або їх змінено без дозволу та в яких категоріях, чи досягли наслідки інших держав-членів, чи порушує інцидент послуги, які ви надаєте іншим важливим або важливим організаціям, та скільки часу очікується на відновлення. Каскадні ефекти враховуються самі по собі: постачальник хмарних послуг, порушення якого порушує роботу лікарні, звітує на основі цього порушення, а не лише на основі власних збитків.
Розумною реакцією на відкриту норму є запис вашого власного порогу, перш ніж щось відбуватиметься. Короткий внутрішній стандарт класифікації, який застосовується послідовно та записується, є як оперативним засобом, так і доказом добросовісності, якщо керівник пізніше запитає, чому про певний інцидент не було повідомлено.
Три звіти та їхні терміни подання
Обов'язок звітності є поетапним. Протягом 24 годин після того, як вам стало відомо про значний інцидент, ви подаєте раннє попередження, вказуючи, чи підозрюється, що інцидент спричинений незаконними або зловмисними діями, і чи може він мати транскордонні наслідки. Протягом 72 годин ви подаєте повідомлення про інцидент, яке оновлює раннє попередження початковою оцінкою інциденту, його серйозності та наслідків, а також, де це можливо, показниками компрометації. Протягом одного місяця після повідомлення про інцидент ви подаєте остаточний звіт, що містить детальний опис інциденту, його серйозності та наслідків, тип загрози або першопричини, застосовані пом'якшувальні заходи та, де це доречно, транскордонний вплив.

Якщо інцидент все ще триває після закінчення місяця, ви подаєте звіт про хід виконання, а потім остаточний звіт протягом одного місяця після врегулювання інциденту. Поряд із цією схемою існують два коротші терміни. Постачальники довірчих послуг повідомляють про інцидент, що впливає на надання їхніх довірчих послуг, протягом 24 годин, а не 72. А якщо суттєвий інцидент впливає на одержувачів ваших послуг, ви повинні без зайвої затримки повідомити цих одержувачів про інцидент та, якщо цього вимагає загроза, про заходи або засоби правового захисту, які вони можуть вжити самостійно.
Хто отримує ваш звіт
Ви подаєте заявку через портал NCSC, і звідти повідомлення передається до CSIRT, відповідальної за ваш сектор, та до керівника, який його контролює. Ця єдина точка входу є навмисним спрощенням: вам не потрібно розбиратися з розподілом обов'язків під тиском часу. Сам нагляд залишається галузевим. Нідерландське управління цифрової інфраструктури ( Rijksinspectie Digitale Infrastructuur , RDI) контролює цифрову інфраструктуру, цифрових постачальників та більшу частину центрального уряду; Інспекція з питань навколишнього середовища людини та транспорту (ILT) контролює водні органи та частини транспорту; охорона здоров'я належить Інспекції охорони здоров'я та молоді (IGJ); а фінансовий сектор контролює De Nederlandsche Bank та Нідерландське управління фінансових ринків. Підтвердження того, який керівник охоплює ваш сектор, та запис його контактних даних у вашому плані дій у разі виникнення інцидентів – це п'ятихвилинна вправа, яку неможливо добре виконати о третій годині ночі.
Де інші обов'язки щодо звітності перетинаються
Один інцидент рідко призводить до виникнення одного обов’язку. Якщо інцидент стосується персональних даних, GDPR застосовується паралельно: про порушення захисту персональних даних необхідно повідомити Орган захисту даних Нідерландів протягом 72 годин з моменту його отримання, якщо тільки це навряд чи призведе до ризику для фізичних осіб, а самі суб’єкти даних повинні бути поінформовані про високий ризик для їхніх прав і свобод. Це зобов’язання не залежить від Центрального органу захисту даних (CBW), покладається на інший орган і оцінюється за іншим порогом, а якщо інцидент стався у обробника, розподіл ролей у угоді про обробку даних вирішує, хто кого повідомляє, як зазначено в нашому посібнику із Загального регламенту захисту даних .
Фінансові установи є головним винятком із режиму Cbw, а не доповненням до нього. Закон про цифрову операційну стійкість (DORA) містить власні правила щодо управління ризиками ІКТ та звітності про значні інциденти, пов'язані з ІКТ, компетентному фінансовому наглядачеві, і там, де ці правила є принаймні еквівалентними, вони замінюють відповідні зобов'язання NIS2. Таким чином, банк або страховик повідомляє про значний інцидент ІКТ до De Nederlandsche Bank або Нідерландського управління фінансових ринків згідно з DORA та реєструє свої договірні угоди зі сторонніми постачальниками ІКТ у реєстрі інформації, який вимагає DORA; це не дублює цю звітність згідно з Cbw. Постачальники електронних комунікаційних мереж та послуг мають власні обов'язки щодо повідомлення про безперервність згідно із Законом про телекомунікації, а організації, визначені як критичні суб'єкти, повідомляють про перебої згідно з Wwke. Визначення того, який з цих пунктів стосується вас, до інциденту, є найкориснішим підготовчим кроком.
Що станеться, якщо ви подасте звіт із запізненням або взагалі не подасте його
Органи нагляду згідно з Cbw мають звичайний адміністративний інструментарій та навіть більше. Вони можуть вимагати інформацію, наказувати проведення аудиту, давати обов'язкові до виконання інструкції, видавати розпорядження, що підлягає сплаті штрафу ( last onder dvangsom ), та накладати адміністративний штраф. NIS2 вимагає від держав-членів передбачити максимальні штрафи у розмірі щонайменше десяти мільйонів євро або двох відсотків від світового річного обороту для важливих суб'єктів господарювання, залежно від того, що вище, та щонайменше семи мільйонів євро або 1.4 відсотка для важливих суб'єктів господарювання; максимальні штрафи, встановлені в Нідерландах, встановлені в самому Cbw. Для важливих суб'єктів господарювання директива також дозволяє органу нагляду, як крайній захід, призупинити дію сертифікації або авторизації та заборонити особі виконувати управлінські функції.
Розкриття інформації є не лише адміністративним. Інцидент, який стає надбанням громадськості, супроводжується питаннями з боку клієнтів та контрагентів за договорами, а несвоєчасне або неповне повідомлення послаблює позицію організації в будь-якому подальшому спорі. У нашій примітці щодо юридичної відповідальності директорів та компаній пояснюється, яке місце займає це розкриття інформації в організації.
Створення процедури, яка виживе в умовах реального інциденту
Терміни в 24 та 72 години дотримуються лише ті організації, які заздалегідь вирішили, хто що робить. Працездатна процедура визначає особу, яка оцінює інцидент відповідно до порогу звітності, особу, яка затверджує повідомлення, особу, яка його подає, та особу, яка підтримує зв'язок з органом влади, а також призначеного заступника для кожної ролі, оскільки інциденти не відносяться до робочих годин. Етап оцінювання має відбуватися протягом перших кількох годин після виявлення; раннє попередження має бути складено, перевірено та подано протягом першого дня.

Підготовлені шаблони мають вирішальне значення для дотримання 24-годинного терміну та його пропуску. Шаблон раннього попередження повинен вказувати час виявлення, категорію інциденту, уражені системи, підозру про зловмисну діяльність та можливі транскордонні наслідки, а також ім'я контактної особи. Шаблон повідомлення про інцидент додає оцінку серйозності, масштаб впливу, кількість уражених одержувачів, індикатори компрометації та вже вжиті заходи стримування. Шаблон остаточного звіту охоплює часові рамки, першопричину, повний вплив та вжиті заходи. Зберігайте ці дані доступними також офлайн; інцидент, який виводить з ладу ваші системи, також призведе до збою вікі-сторінки, на якій вони зберігаються. Короткий юридичний огляд чернетки варто включити до робочого процесу, і наші ІТ-юристи звикли робити це протягом години.
Реєстр третіх сторін у сфері ІКТ заслуговує на окрему увагу. Значна частина інцидентів, про які потрібно повідомляти, виникає у постачальника, і договірне зобов'язання негайно інформувати вас, разом із правом на технічну інформацію, необхідну для вашого власного звіту, має бути внесене до хмарного сервісу або договору з постачальником до інциденту. Це питання закупівель так само, як і питання безпеки, і воно належить до ширших зобов'язань щодо належної перевірки, що проходять через весь ланцюг поставок.
Навчання та управління
Процедури, що зберігаються в документі, не працюють. Співробітники поза командою безпеки повинні розпізнавати, як виглядає можливий інцидент, знати, з ким зв’язатися в будь-яку годину, і розуміти, що вони не повинні самостійно розслідувати чи видаляти щось. Команда безпеки повинна достатньо добре знати стандарт класифікації та робочий процес, щоб застосовувати їх під тиском, що на практиці означає їх репетицію: практична вправа, яка відтворює реалістичний сценарій від виявлення до остаточного звіту, виявляє прогалини, які приховує письмова процедура.
На рівні ради директорів Центральний комітет з питань кібербезпеки (CBW) робить питання кібербезпеки постійним, а не епізодичним. Керівний орган затверджує заходи з управління ризиками та повинен пройти навчання; він повинен регулярно отримувати звіти про інциденти, подані звіти та отримані від органів влади відповіді, а один призначений керівник повинен відповідати за дотримання вимог звітності. Наша практика дотримання нормативних вимог допомагає організаціям запровадити таке управління та перевірити його до того, як це зробить керівник.
Що робити далі
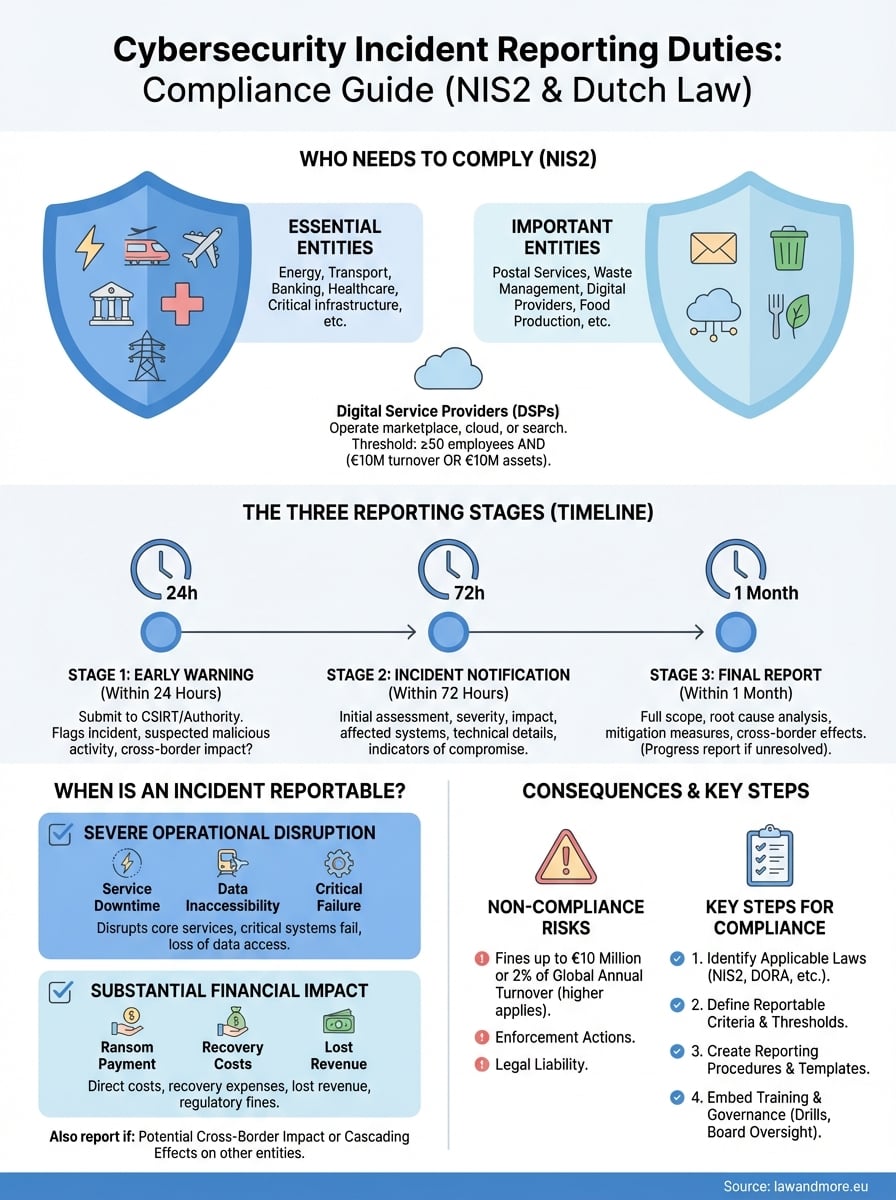
Три фактори визначають, чи відповідає організація своїм обов'язкам щодо звітування про інциденти кібербезпеки: знання того, чи підпадає вона під дію Cbw та чи зареєстрована вона в NCSC, наявність письмового порогу того, що вважається значним, та наявність призначеної особи, яка може подати завчасне попередження протягом 24 годин у будь-яку годину доби. Все інше випливає з цих трьох. Спочатку перевірте реєстрацію, оскільки це єдине зобов'язання, яке вже прострочено для організацій, які його не виконали, і керівнику найлегше його перевірити.
Law & More консультує організації щодо сфери застосування Закону про кібербезпеку, розробки процедур звітності про інциденти та положень про постачальників, а також щодо обробки звіту та подальшого листування з керівництвом. Якщо інцидент також стосується персональних даних, ланцюга постачання або договірного спору, ми можемо розглянути ці аспекти разом, а не послідовно. Якщо ви не впевнені, чи підпадає ваша організація під дію Закону, це питання потрібно вирішити в першу чергу, і ми раді на нього відповісти.